11月2号晚上8点半的时候收到第一条欠费短信,我单纯以为是OSS导致的,没多想充了几块钱进去就没管了,9点半的时候又收到欠费通知。
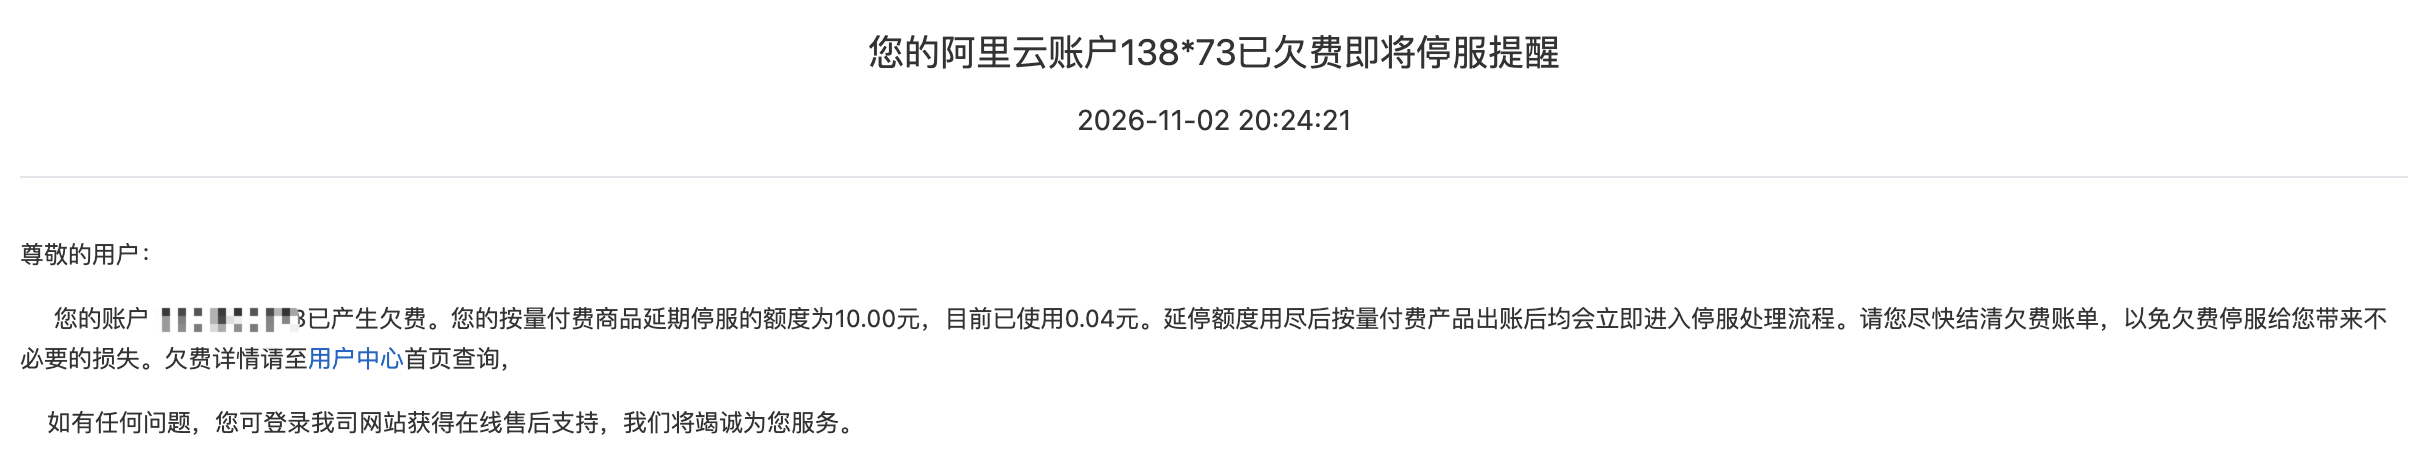
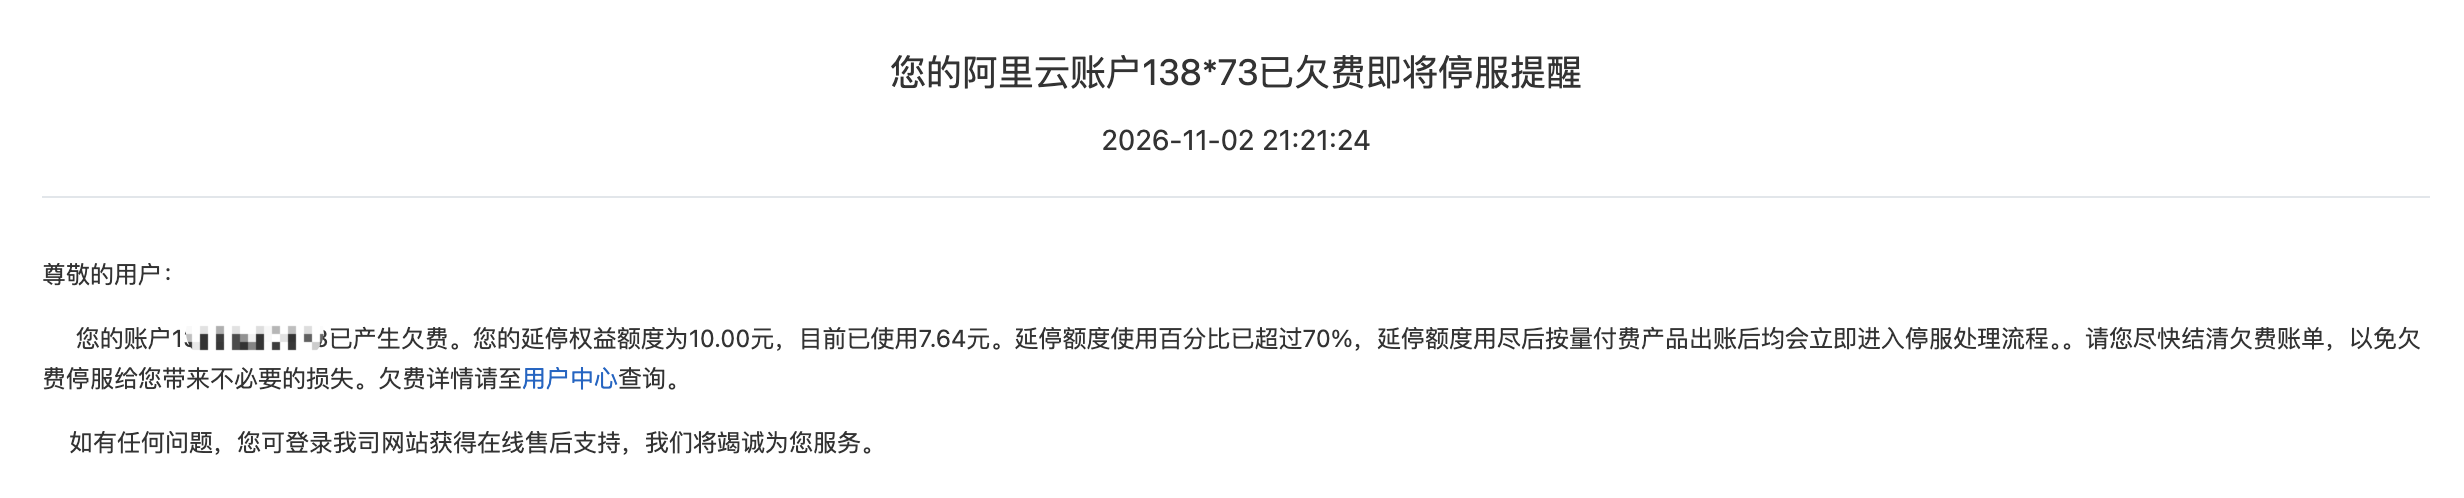
此时觉得有蹊跷了,赶紧上去看看支出明细,一看吓一跳。
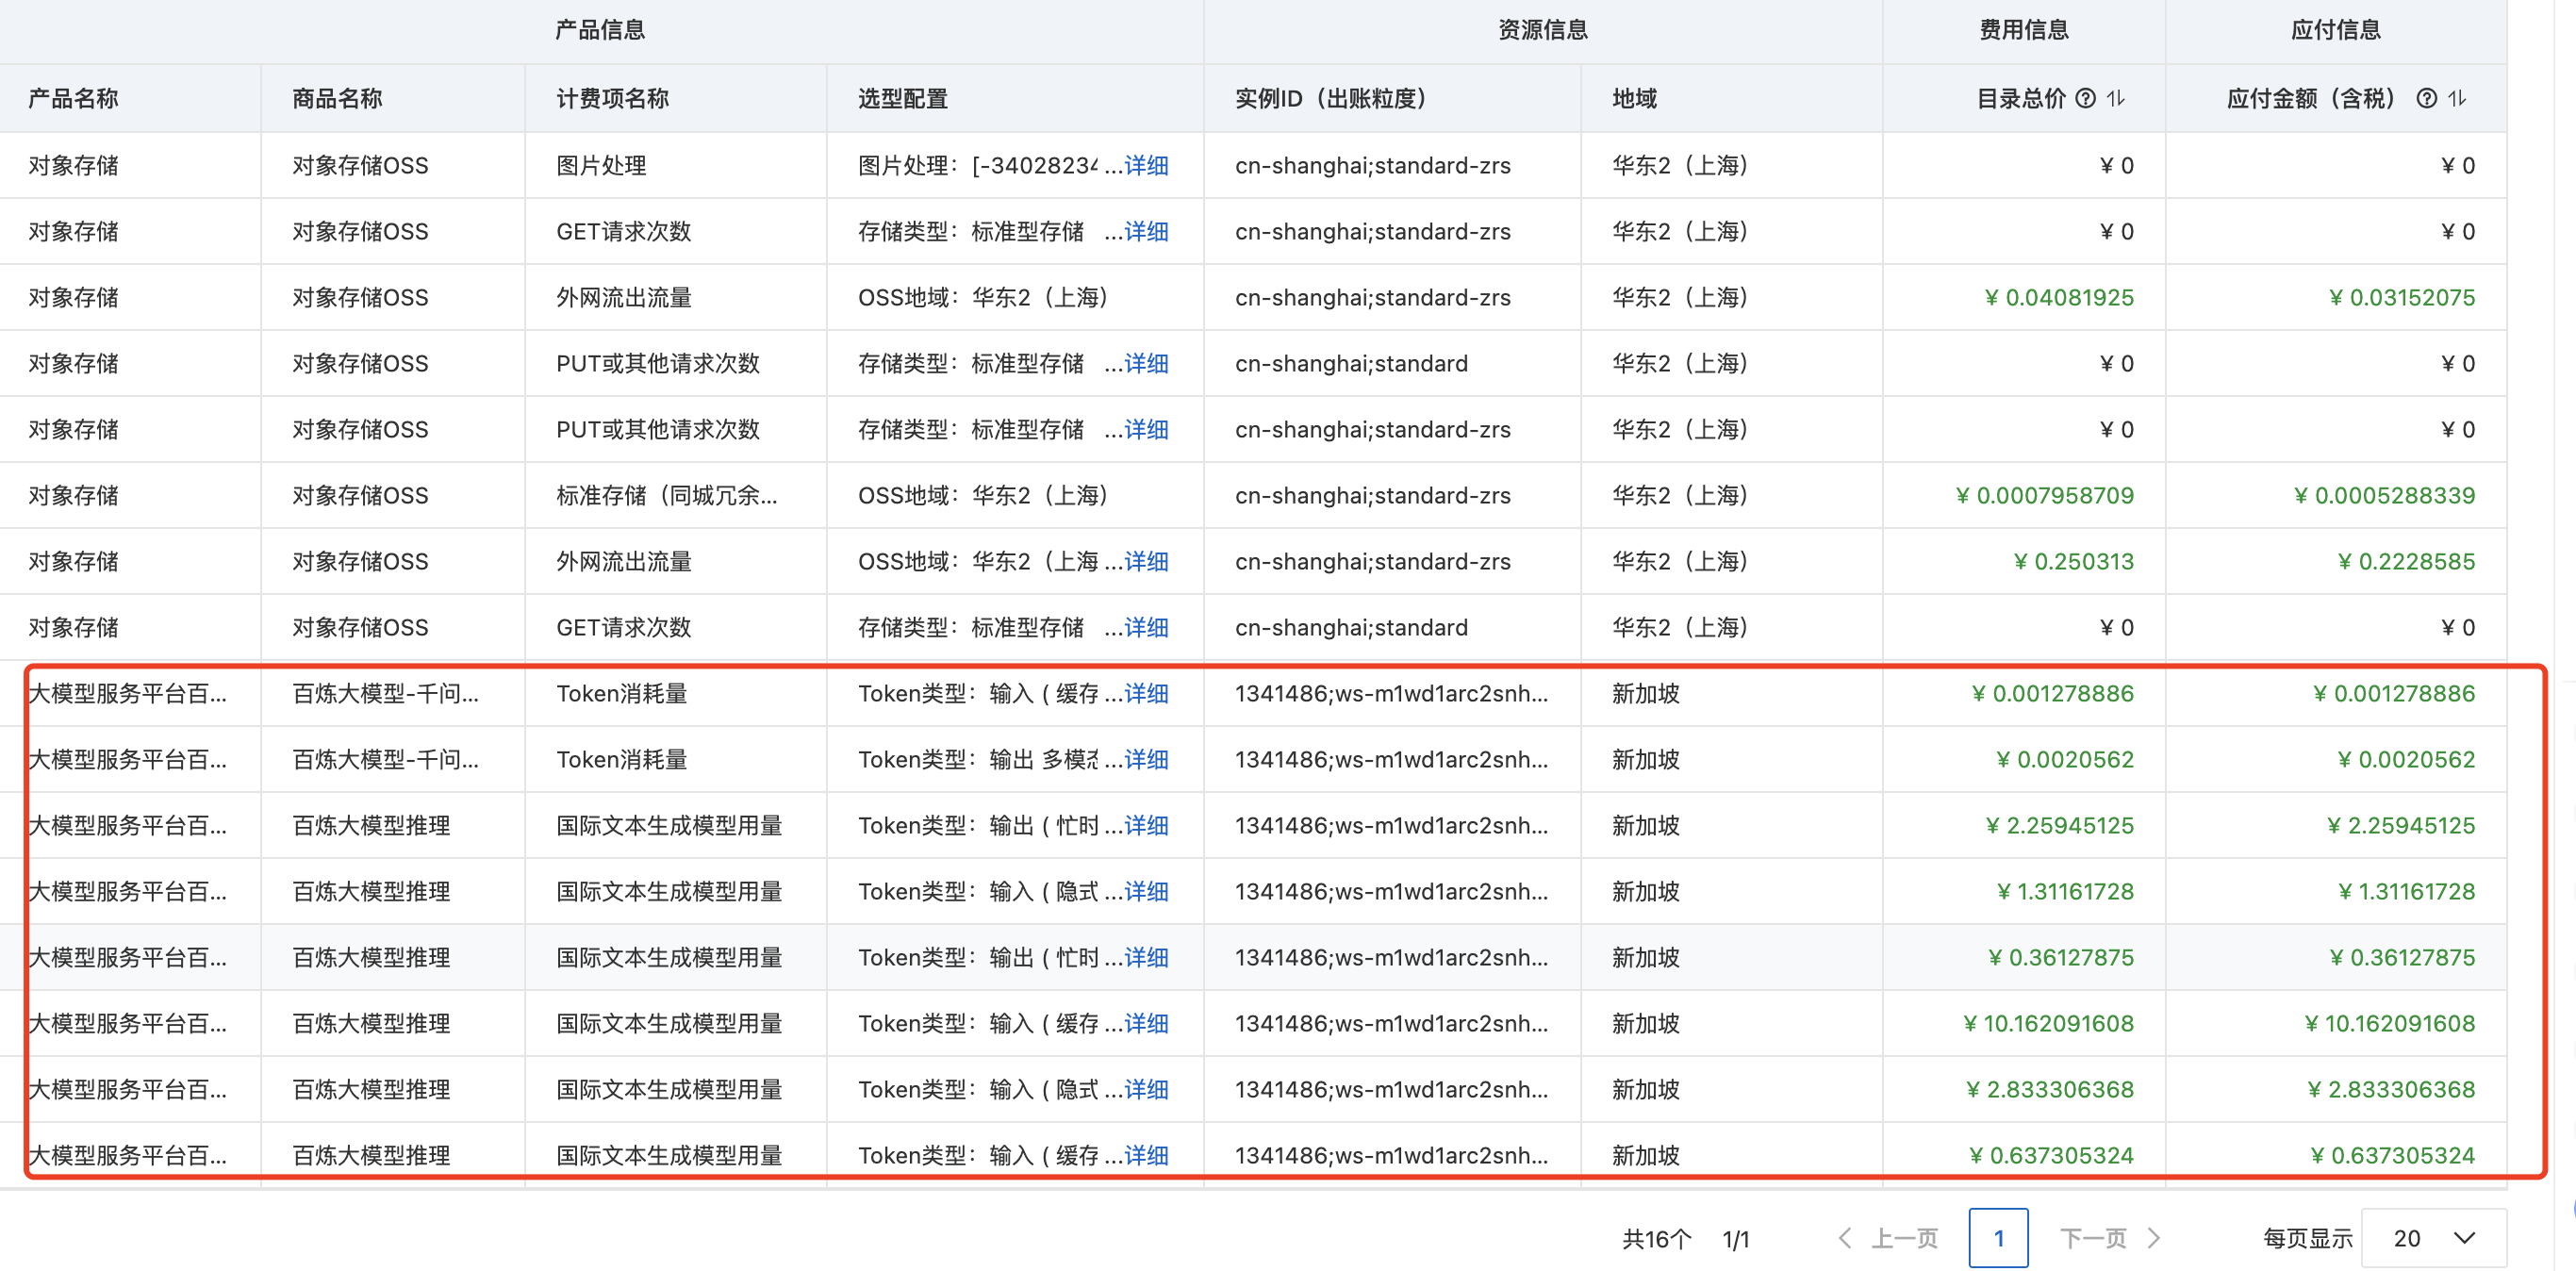
我从来没对接阿里云的百炼大模型,他竟然在消耗token!第一时间联系客服。在客服的帮助下,我看到百炼平台里确实创建了apikey,而且还是今天晚上7点半创建的。我先把apikey全部删除,然后去“操作审计”里查询登陆情况,发现没有其他ip登陆过主账号,我又去查询“CreateApiKey”,果然让我找到了。
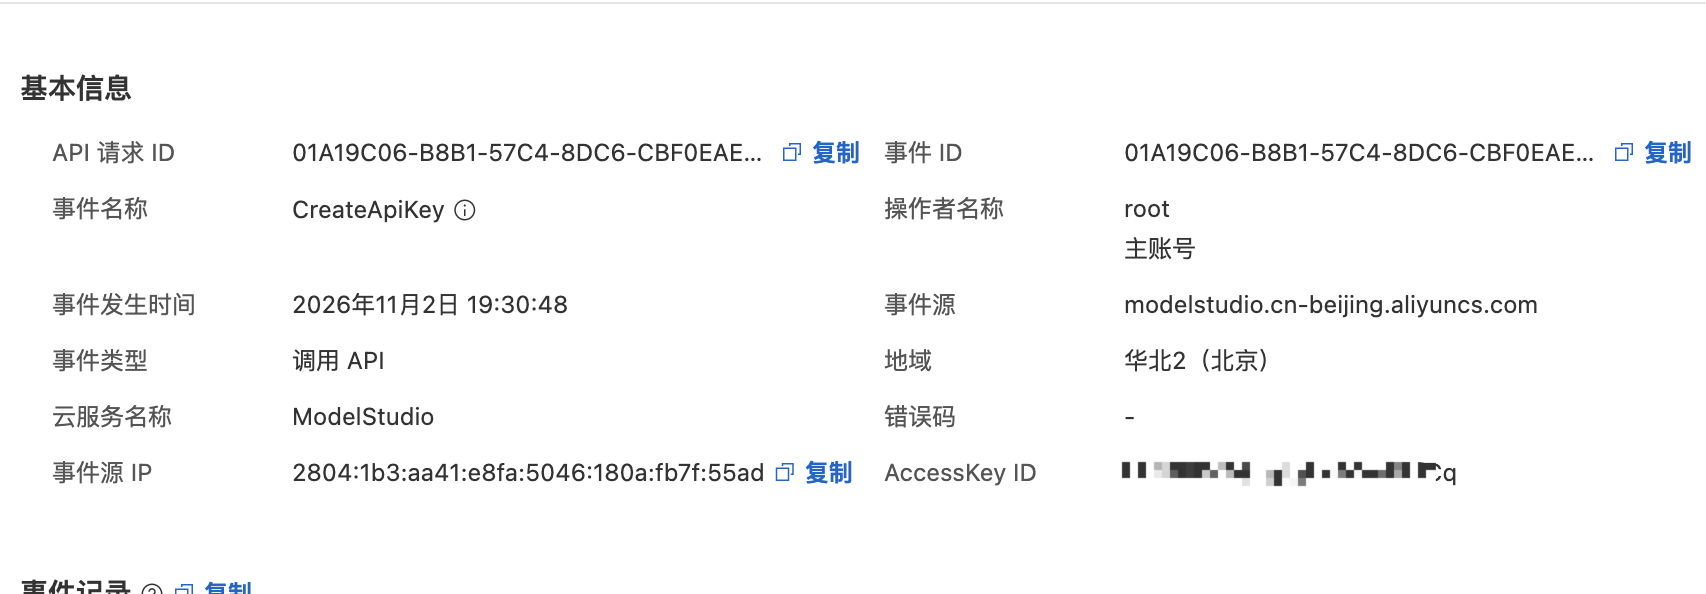
和客服再三确认,客服解释道“创建key必须网页登陆主账号才行”,但是确实没找到异地登陆信息,就很奇怪,我怀疑是AK泄漏了(估计我有个项目把AK放到前端导致的,今天就去修复),我先把该AK禁用了,再去查询AK事件。
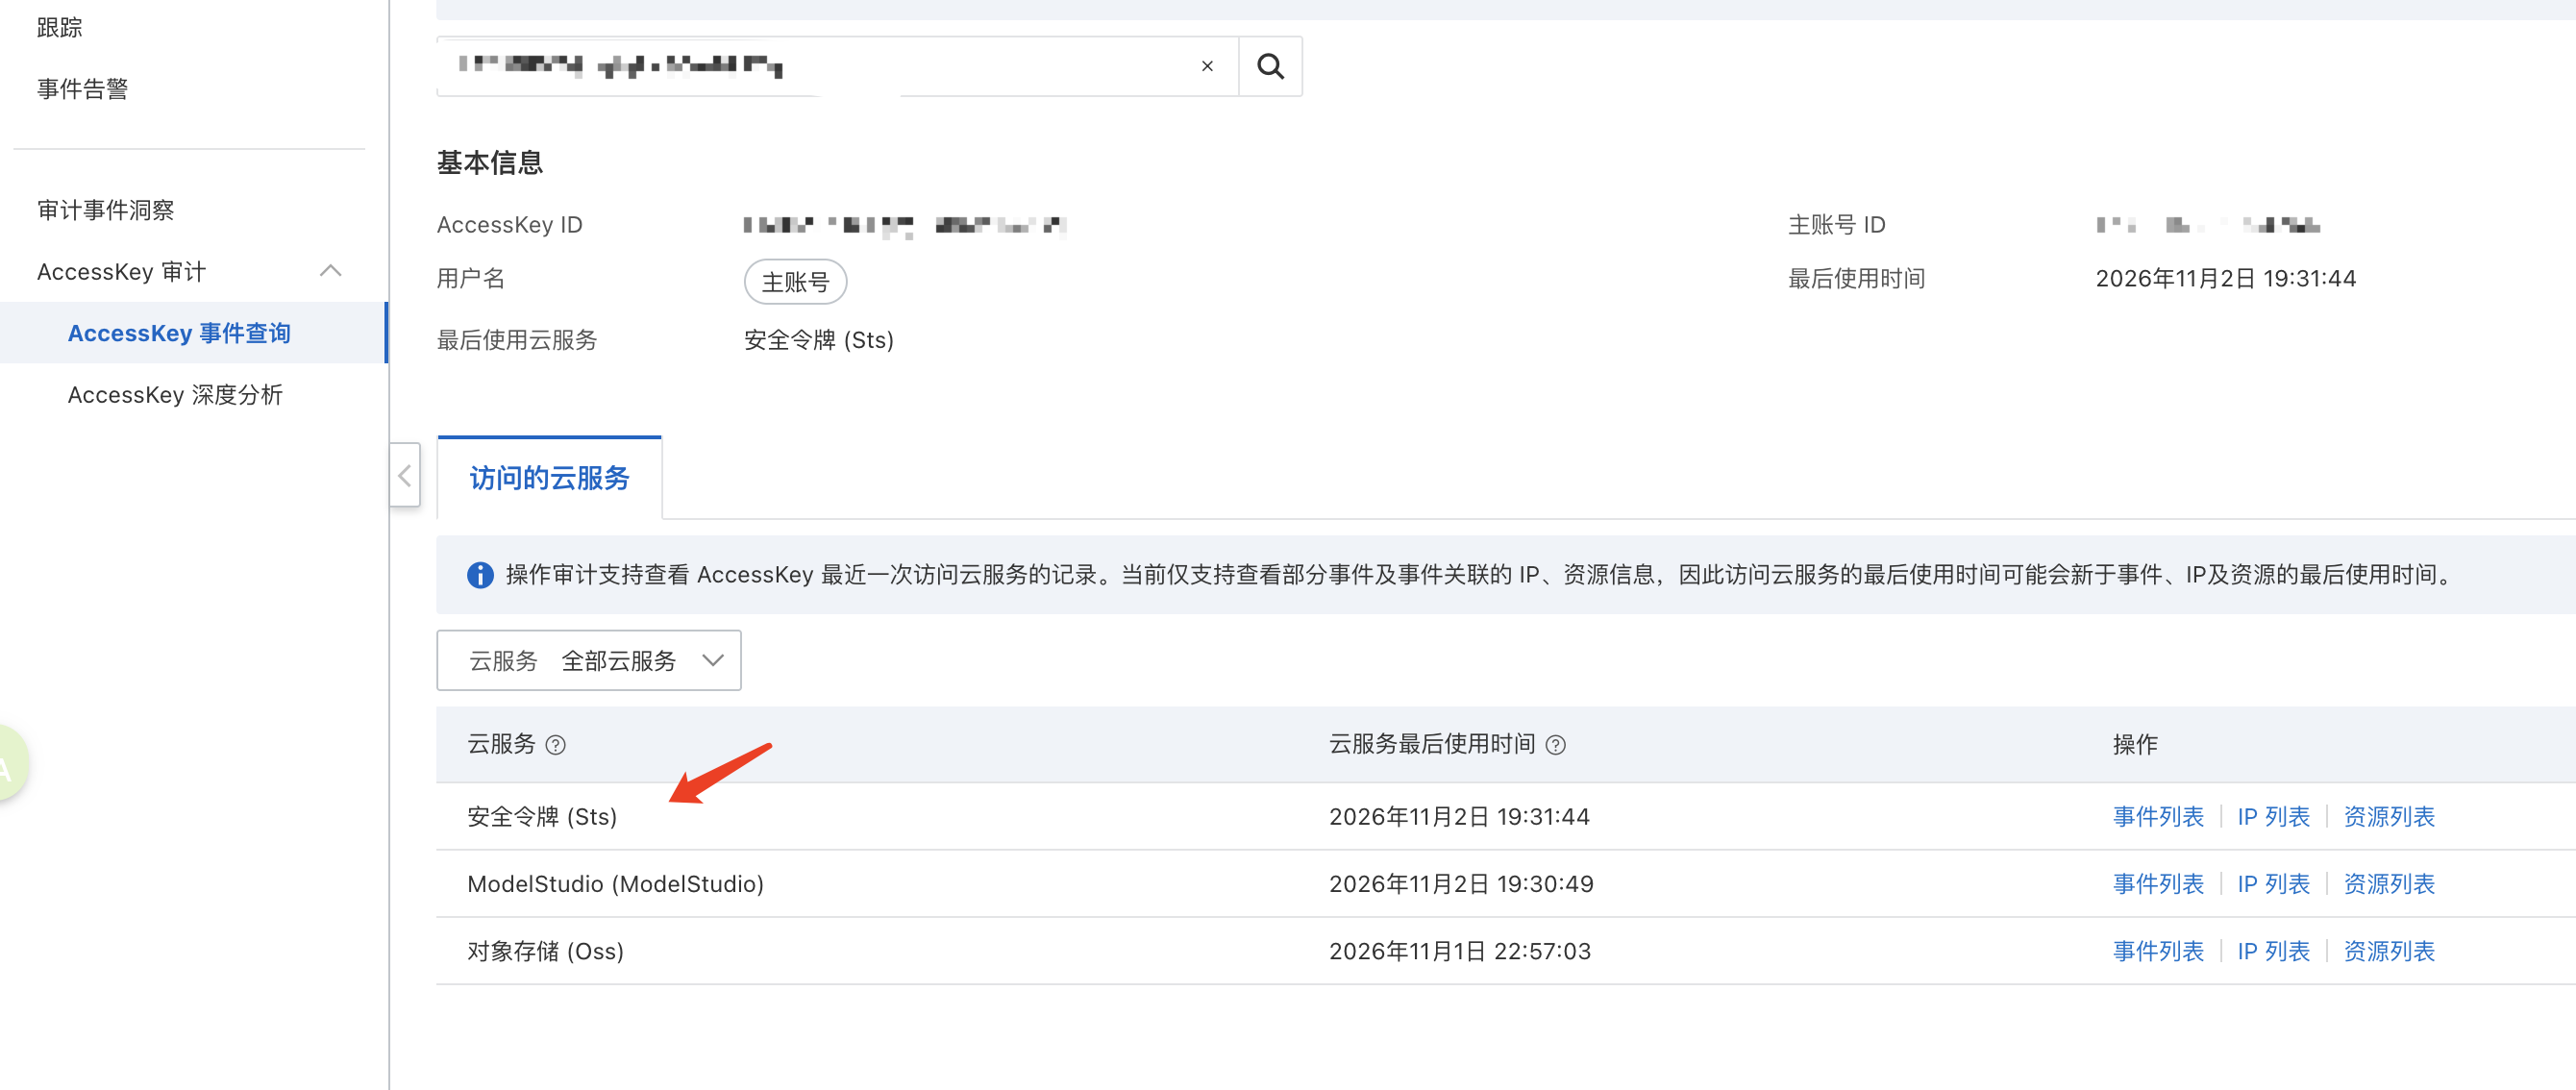
这下真相大白了。
- 盗刷者拿到我主账号 AK/SK
- 调用 STS 接口,申请临时令牌
- 拿着 STS 临时 token,调用 ModelStudio 的
CreateApiKey创建百炼密钥 - 拿到新建出来的百炼 API Key,疯狂调用大模型产生扣费
最后被盗刷的18块钱,客服给了等价的优惠券~
真恶心啊,现在我把AK都禁用了,还打开了“MFA“功能,这下安全了吧?